گوگل اعلام کرد یکی از شرکای تجاری سازندهی دستگاههای اندرویدی بهصورت مخفیانه روی بیش از ۱٫۳ میلیون دستگاه یک راه نفوذ تعبیه کرده و آنها را به شبکهی باتنت بزرگ بدل کرده بود.
مدیران گوگل با غیرفعالسازی این سازوکار نفوذ، همکاری تجاری با Videostrong Technology Co مستقر در شنژن چین را بهطور دائم پایان دادند و هرگونه ساخت، عرضه یا تامین نرمافزار برای محصولات تاییدشدهی اندروید را توسط این شرکت ممنوع اعلام کردند.
سختافزارهای آلوده بدون آگاهی مالکان برای مقاصد مخربی مانند کلاهبرداری تبلیغاتی، سرقت اطلاعات و هدایت ترافیک غیرمجاز شبکه بهکار گرفته میشدند. بررسیها نشان میدهد بدافزار مذکور با هدف کسب سود مالی طراحی و توسعه یافته بود و سازندهی متخلف دسترسی دستگاهها را در اختیار شبکههای مجرمانه قرار میداد.
گوگل دربارهی سازوکار درآمدزایی این نفوذ امنیتی گفت: «شرکت ویدیواسترانگ از طریق فروش دسترسی به مجرمان همکار و بارگذاری ماژولهای بدافزاری آنها روی دستگاههای آلوده کسب درآمد میکرد. این ماژولهای ثانویه کلاهبرداری تبلیغاتی انجام میدادند، دستگاههای قربانی را بیصدا به شبکههای پروکسی مسکونی اضافه میکردند و بدافزارهای دیگری را روی دستگاههای آسیبدیده با XCPE مینشاندند. ما اقداماتی برای از کار انداختن دامنههای فرماندهی و کنترل (C2) این ماژولها صورت دادیم. از آنجا که این مجرمان کانالهای توزیع متعددی فراتر از XCPE دارند، برآورد میکنیم از کار انداختن دامنههای C2 دسترسی آنها را به دستکم ۱۰ میلیون دستگاه آلودهی دیگر قطع خواهد کرد.»
آلودگی تنها به یک مدل سختافزاری محدود نبوده است و بدافزار طی چندین سال مستقیما در محصولات و برندهای گوناگون گنجانده میشد.
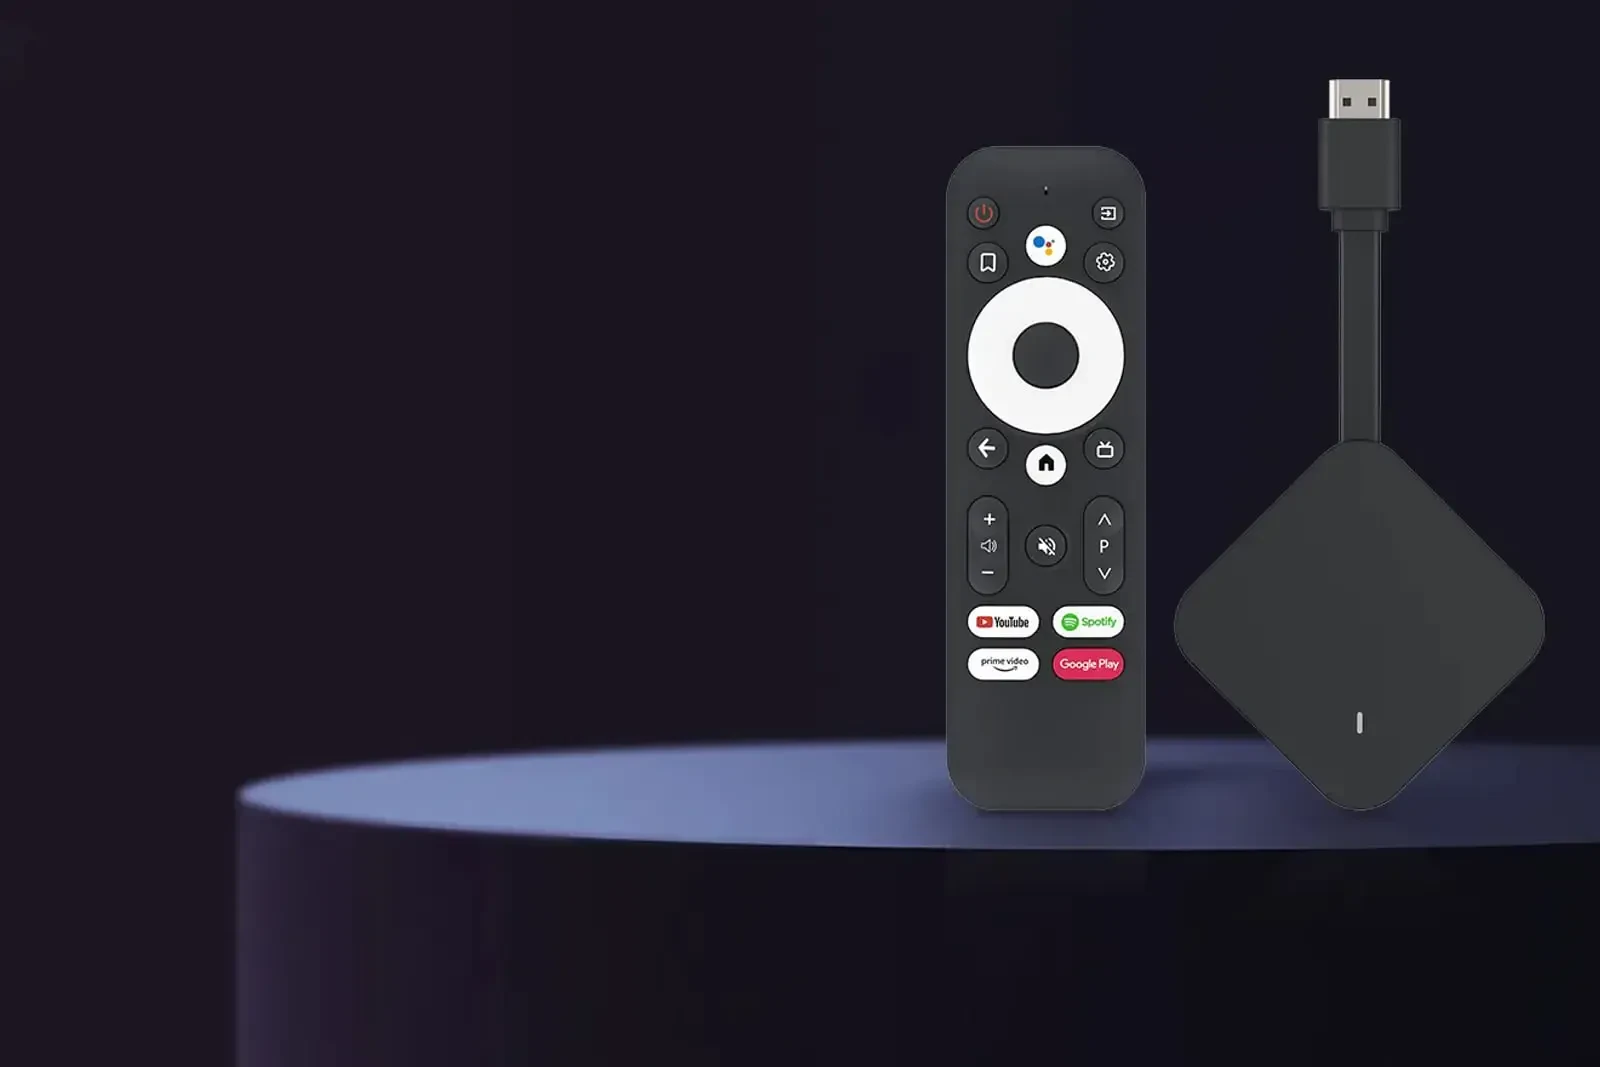
بخش عمدهی تجهیزات آسیبدیده شامل گیرندههای دیجیتال مبتنیبر اندروید TV بود؛ اما دستگاههای مبتنیبر اینترنت اشیا نظیر تجهیزات پزشکی از راه دور، دستگاههای کارائوکه و تابلوهای تبلیغاتی دیجیتال را نیز در بر میگرفت. سازندهی چینی با ترفندهای پیچیدهی مبهمسازی کد، بارگذاری بدافزار را پس از نخستین بوت سختافزار توسط کاربر انجام میداد که در پی آن، فرایند اعتبارسنجی سازندگان در گوگل بازنگری اساسی شد.